Hírek
Friss informatikai hírek, kiberbiztonsági riasztások, szoftverfrissítések és gyakorlati teendők, hivatalos forrásokból.
560 hír · legutóbb okt. 22.
október 22. csütörtök 12 hír
- MI A háttérben dolgozik, de fizetés előtt engedélyt kér a Claude Duet Napi összefoglalókat és irányítópultokat készíthet az Anthropic új, munkára szánt MI-ügynöke, miközben a felhasználó mással foglalkozik. A Claude Duet szakmai feladatokhoz és kisvállalkozásoknak készül, de egyelőre várólistás: Pro és Max előfizetők próbálhatják ki kutatási előnézetben. 2 perc olvasás
- Egyéb QR-kóddal ellenőriz a Spotify, egy évre is kizárhat a Family csomagból A Family csomagokból való egyéves kizárás is lehet a következménye annak, ha valaki nem fejezi be a Spotify új, QR-kódos ellenőrzését. A módszer megnehezíti a más háztartásban élő tagok igazolását, miközben a vállalat társ-vezérigazgatója szerint nem egyszeri szigorításról, hanem folyamatos fejlesztésről van szó. 1 perc olvasás
- Windows Régebbi gépeken 20%-kal gyorsabban indulhat a Teams A régi processzorral és legfeljebb 8 GB memóriával működő gépeken automatikusan bekapcsolhat a Teams erőforrás-takarékos módja. A Microsoft szerint ezzel 20%-kal gyorsabban indul az alkalmazás. Androidon közben a kezelőfelület reakcióit és a képek betöltését is gyorsították. 2 perc olvasás
- Egyéb Körülbelül 1000 dolgozót küld el az eBay, miközben emelkedik a részvényárfolyama Az eBay részvénye a leépítés bejelentésekor is drágult, miközben az érintett dolgozók csak a következő napokban kapnak értesítést. A vállalat idén másodszor csökkenti jelentősen a létszámát: most körülbelül 1000 munkavállalótól, az állomány hozzávetőleg 9 százalékától válik meg. 1 perc olvasás
- Biztonság Távoli kódfuttatást tehet lehetővé a BIND 9 most javított hibája Az internet felől is kihasználható hibát javítottak a BIND 9 DNS-szerverben: megfelelően előkészített kérésekkel támadói kód futhat a kiszolgálón. Kerülőmegoldás a fejlesztők közlése szerint nincs, ezért érdemes mielőbb frissíteni. A sérülékenység aktív kihasználásáról egyelőre nincs tudomásuk. 2 perc olvasás
- Egyéb A Micron elveti a 4F²-es DRAM-cellát, inkább a bevált felépítést zsugorítja Papíron kisebb memóriacellát ígér, a Micron szerint mégsem ad érdemi sűrűségelőnyt a két évtizede vizsgált 4F²-es felépítés. A vállalat ezért a hagyományos 6F²-es megoldást fejleszti tovább: a kondenzátorok sűrűbb elrendezésével és fejlettebb gyártástechnológiával növelné az egy lapkára jutó kapacitást. 2 perc olvasás
- Biztonság Csaló hirdetések és adathalászat miatt vizsgálja az EU a Booking.com működését A foglalási adatok kezelését és a belső üzenetküldést is vizsgálja az Európai Bizottság a Booking.com ellen indított formális eljárásban. A testület azt ellenőrzi, megfelelően kezeli-e a szállásközvetítő a csalárd hirdetések és az adathalászat kockázatait. Szabálysértés esetén a bírság elérheti a globális éves forgalom 6%-át. 2 perc olvasás
- Biztonság A Rust 1.100 várakozási idővel szűrné ki a túl friss csomagokat Nem mindig a legújabb csomagverzió a biztonságos választás: a függőségekbe rejtett kártékony kód gyakran csak percekig vagy órákig marad elérhető. A várhatóan november 12-én érkező Rust 1.100 opcionális várakozási idővel csökkentené annak kockázatát, hogy a Cargo ilyen kiadást telepítsen. 1 perc olvasás
- Biztonság A Signal hibája miatt letétel után is továbbmehet a hívás hangja A beszélgetőpartner akkor is hallhatja a hangodat, amikor te már letetted a Signal-hívást; a hiba esetenként a videó továbbítását is fenntarthatja. A sebezhetőség az alkalmazás hívásokat kezelő összetevőjét érinti Androidon, iOS-en és asztali gépen. A javítás ebben az összetevőben már elkészült, tényleges támadásokról egyelőre nincs ismert beszámoló. 2 perc olvasás
- Biztonság Minden támogatott ágán távoli kódfuttatást lehetővé tevő hibát javít a Node.js 10 hibát javít a Node.js október 21-i biztonsági kiadása, köztük egy veszélyes Brotli-dekódolási sérülékenységet. A projekt szerint ez távoli kódfuttatást is lehetővé tehet, de a nyilvános teszt normál kiadáson ezt nem igazolta. 1 perc olvasás
- Figyelmeztetés Biztonság Bejelentkezés nélkül enged kódot futtatni a GitLab most javított hibája Távolról, hitelesítés nélkül futtathat tetszőleges kódot egy támadó a sérülékeny GitLab-szerveren egy speciálisan összeállított reguláris kifejezéssel. A maximális, 10-es CVSS-pontszámú hibához már elérhetők a javítások, a gyártó az érintett telepítések azonnali frissítését kéri. Egy korábbi, adatolvasást lehetővé tevő GitLab-sebezhetőséget a CISA szerint már tényleges támadásokban is kihasználtak. 2 perc olvasás
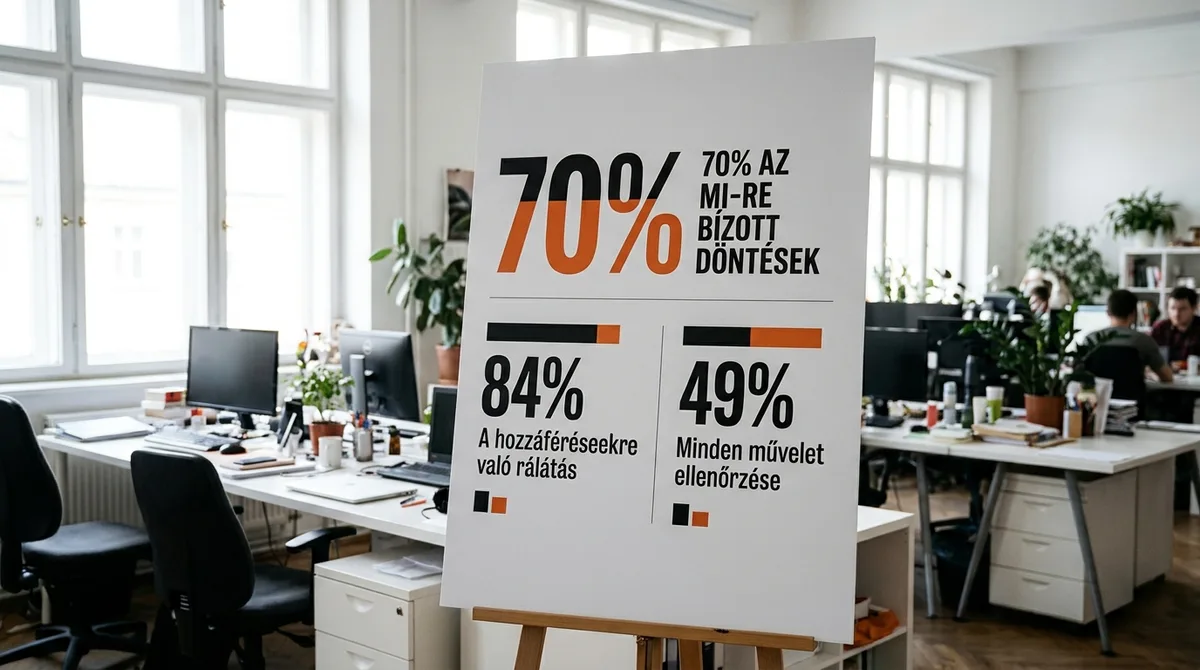
- MI A válaszadók 70%-a már ember helyett is az MI-re bízza a döntést Négyből három szervezetnél történt legalább egy MI-hez kapcsolódó biztonsági probléma, vagy jelentkezett figyelmeztető jel az elmúlt évben egy felmérés szerint. Közben a válaszadók 70%-a már olyan döntéseket és műveleteket is MI-re bíz, amelyekhez egy évvel korábban emberi jóváhagyás kellett. 2 perc olvasás