Hírek
Friss informatikai hírek, kiberbiztonsági riasztások, szoftverfrissítések és gyakorlati teendők, hivatalos forrásokból.
560 hír · legutóbb okt. 22.
október 22. csütörtök 4 hír
- Biztonság Az AOMEI Backupper frissítésszervereiről jutott kártevő a gépekre A gyártó szervereinek helyreállítása nem tisztítja meg azokat a gépeket, amelyek már letöltötték a támadók kártevőjét. Az AOMEI Backupper frissítésszervereiről 2026 májusa és júliusa között rövid időablakokban terjesztettek rosszindulatú fájlokat; a kutatók 11 országban azonosítottak érintett szervezeteket. 2 perc olvasás
- Biztonság A Chrome már a kimásolt csaló parancsokra is figyelmeztet Már a vágólapra másoláskor figyelmeztethet a Chrome, ha egy csaló oldal veszélyes parancs futtatására próbál rávenni. Ez az Enhanced Protection, vagyis a fokozott védelem egyik újdonsága: a böngésző Gemini-alapú, szerveroldali csalásfelismerést és új, gyanús oldalakat jelző figyelmeztetést is kap. 2 perc olvasás
- Egyéb A megvett játékok felhős futtatásáért is óradíjat kér az Xbox A játék megvásárlása mellé külön játékidőt is kell venni az Xbox új Cloud Playtime szolgáltatásában. Az Xbox Insiderek számára elindított lehetőség 10, 25 és 50 órás csomagokkal működik, Game Pass-előfizetés nélkül. A befizetett összeg a felhős játékidőt fedezi, nem magát a játékot. 2 perc olvasás
- Biztonság Két kritikus PHP-hiba miatt akár az oldalak lekapcsolását is javasolja az NSA A PHP 5 óta minden kiadásban ott rejtőzött az a két kritikus hiba, amely miatt az NSA most azonnali javítást sürget. A PHP Foundation már kiadta a javításokat; az ajánlás szerint, ha egy érintett webhelyet nem lehet rögtön frissíteni, ideiglenesen el kell venni az internetről. 2 perc olvasás
október 21. szerda 8 hír
- Egyéb Az OpenBSD 8.0 már 64 virtuális CPU-t is adhat egy vendégrendszernek Nagy videomemóriájú grafikus kártyákhoz is több teret ad az OpenBSD 8.0, miközben többprocesszoros virtuális gépeket és Arm64-es hibernálást hoz. A kiadás környékén egy Windows-programokat futtató Wine-port is felbukkant, de ez még javaslat, és biztonsági korlátai is vannak. 2 perc olvasás
- Biztonság Az eMudhra letiltását és négy súlyos hibajavítást hoz a Node.js frissítése Távoli kódfuttatást lehetővé tevő hibát is javítanak a Node.js új biztonsági kiadásai, amelyek a kompromittálódott eMudhra hitelesítésszolgáltatót is letiltják. Minden támogatott verzióághoz megérkezett a javítás. A projekt figyelmeztetése szerint a már nem támogatott ágak szintén érintettek, használóiknak támogatott kiadásra kell váltaniuk. 2 perc olvasás
- Mobil Rövid helyreállás után ismét leállt a Duolingo Már működőképesnek jelezte rendszereit a Duolingo, amikor újra jelentkezett az üzemzavar. A nyelvtanuló szolgáltatás 2026. október 21-én nagy kiterjedésű kiesést jelzett a hivatalos státuszoldalán; a legutóbbi beszámoló szerint vizsgálja a hibát. 1 perc olvasás
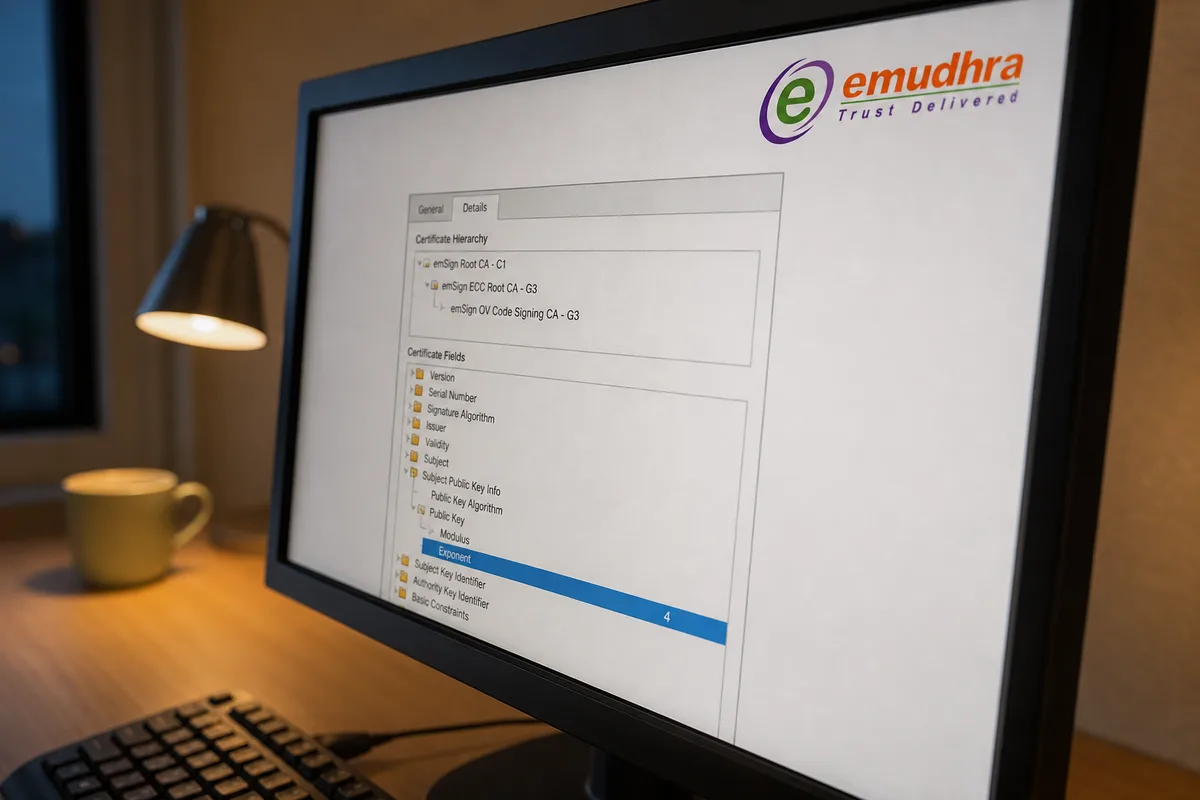
- Biztonság Az eMudhra egyik kompromittálódott privát kulcsa egyszerűen a 4 volt Egy laptopon, egy másodpercnél rövidebb idő alatt állította elő az eMudhra több privát kulcsát Scott Helme biztonsági kutató a nyilvános tanúsítványokból. Az indiai tanúsítványkiadó érintett kulcsai között az 56 és a 115 is szerepelt. A Mozilla, a Chrome és az Apple már intézkedett, más szolgáltatásoknál azonban külön ellenőrzésre lehet szükség. 2 perc olvasás
- Egyéb Egynapos sztrájkkal követelnek konkrét prémiumajánlatot a Micron tajvani dolgozói A 2026-os prémium feltételeiről és a későbbi nyereség elosztásáról is megállapodást akarnak a Micron taoyuani dolgozói. A Reuters értesülése szerint október 22-én egynapos sztrájkot tartanak a tajvani üzemben, de a munkabeszüntetés nem feltétlenül állítja le teljesen a gyártást. 1 perc olvasás
- Biztonság Rapid7: átlagosan három nap alatt kihasználják a súlyos biztonsági hibákat A vizsgált, magas súlyosságú sebezhetőségek 71%-át már a nyilvánosságra kerülés utáni első hét napban kihasználták a Rapid7 szerint. A 2026. harmadik negyedévét értékelő jelentésben továbbra is a zsarolóvírusok dominálnak, miközben a megfigyelt incidensek 8%-ában már a mesterséges intelligencia is műveleti szerepet kapott. 2 perc olvasás
- Figyelmeztetés Biztonság Javítható a két kritikus PHP2Shell-hiba, de már kihasználási kísérleteket észleltek A Hadrian szerint már éles támadásokban is kihasználják a PHP2Shell néven ismert PHP-hibákat; más biztonsági cégek is észleltek próbálkozásokat. A két, egyenként 9,2-es súlyosságú sérülékenységhez megérkeztek a javítások, az NBSZ NKI pedig haladéktalan frissítést javasol. A veszély nemcsak nyilvános weboldalakat, hanem PHP-alapú belső eszközöket és egyes Palo Alto Networks termékeket is érint. 3 perc olvasás
- Biztonság A ConnectWise mentési szolgáltatásán át jutottak be több mint 300 M365-környezetbe Egy már kikapcsolt mentési integráció is érintett lehetett, ha az alkalmazás regisztrációja megmaradt a Microsoft 365-környezetben. A ConnectWise megerősítette a Cloud Backup ügyfeleit érő támadást: az elkövetők szolgáltatói szinten ellopott hitelesítő adatokkal léptek be. Az érintett rendszergazdáknak a rövid naplómegőrzés miatt mielőbb ellenőrizniük kell a környezetüket. 2 perc olvasás