
Minden támogatott ágán távoli kódfuttatást lehetővé tevő hibát javít a Node.js
10 hibát javít a Node.js október 21-i biztonsági kiadása, köztük egy veszélyes Brotli-dekódolási sérülékenységet. A projekt szerint ez távoli kódfuttatást is lehetővé tehet, de a nyilvános teszt normál kiadáson ezt nem igazolta.

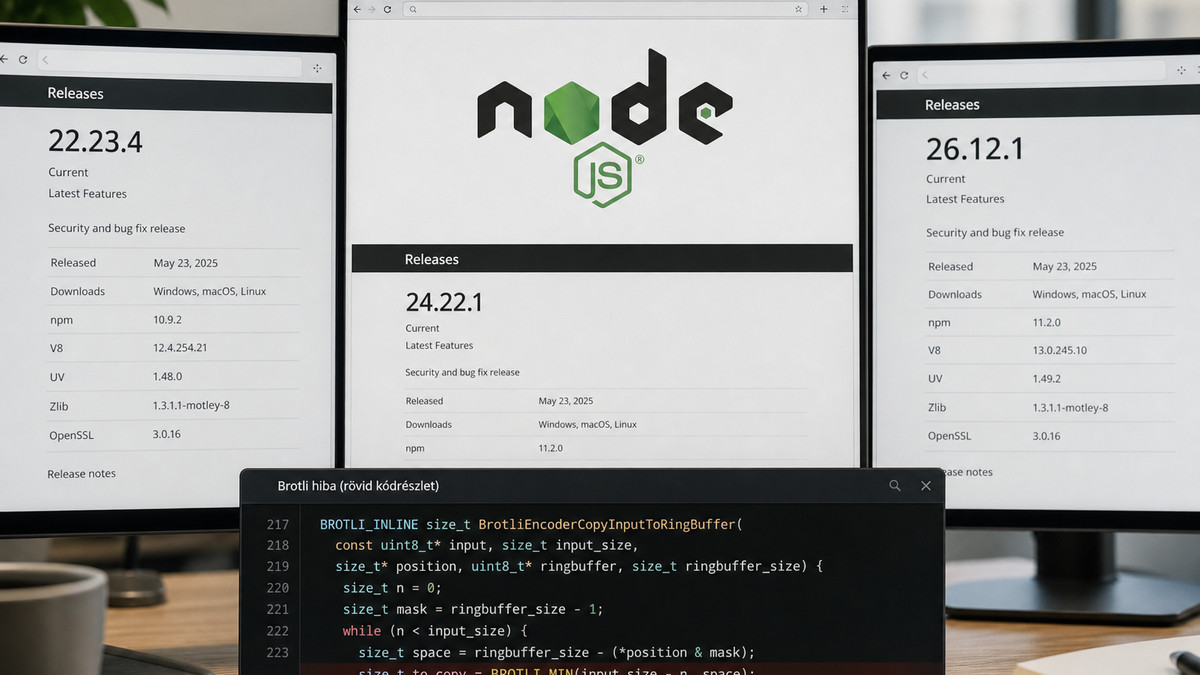
Támadó által küldött tömörített adat válthatja ki
A CVE-2026-111497 azonosítójú hiba a Node.js mellé csomagolt Brotli tömörítési könyvtárban található, nem az alkalmazás saját kódjában. Hibásan összeállított bemenet hatására a dekódoló a számára kijelölt memóriaterületen túlra írhat.
Az az alkalmazás érintett, amely támadó által ellenőrzött Brotli-adatot bont ki. Ez lehet beérkező kérés törzse vagy másik szervertől letöltött válasz. A feldolgozás közvetlenül a node:zlib modulon keresztül, illetve a fetch() hívással kapott tömörített válasznál automatikusan is megtörténhet.
A támadókód csak gyengített tesztváltozaton futtatott kódot
Az október 22-én közzétett demonstráció szándékosan meggyengített tesztváltozaton ért el kódfuttatást. Normál Node.js-kiadáson a készítő összeomlásról és a folyamat memóriájának korlátozott olvasásáról számolt be; működő kódfuttatást nem sikerült elérnie.
A javított változat elutasítja a demonstrációban használt hibás bemenetet. A beszámoló szerint október 22-ig nem jelentettek éles környezetben történt kihasználást. A Node.js a sérülékenységet magas, nem kritikus súlyosságúnak minősíti.
A 20-as és korábbi ágakról támogatott változatra kell váltani
A javított kiadások a hosszú távon támogatott ágakon a 22.23.4 és a 24.22.1, az aktuális ágon pedig a 26.12.1. A Node.js 20.x és korábbi sorozatai már elérték támogatásuk végét, ezért nem kapják meg a javítást; ezekről támogatott ágra javasolt áttérni.
A további javítások között tanúsítvány-ellenőrzési és névfeloldási hibák is szerepelnek. A csomag emellett blokkolja az eMudhra nyolc, kompromittálódottként jelentett köztes tanúsítványkiadói kulcsát.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum