
Az eMudhra egyik kompromittálódott privát kulcsa egyszerűen a 4 volt
Egy laptopon, egy másodpercnél rövidebb idő alatt állította elő az eMudhra több privát kulcsát Scott Helme biztonsági kutató a nyilvános tanúsítványokból. Az indiai tanúsítványkiadó érintett kulcsai között az 56 és a 115 is szerepelt. A Mozilla, a Chrome és az Apple már intézkedett, más szolgáltatásoknál azonban külön ellenőrzésre lehet szükség.

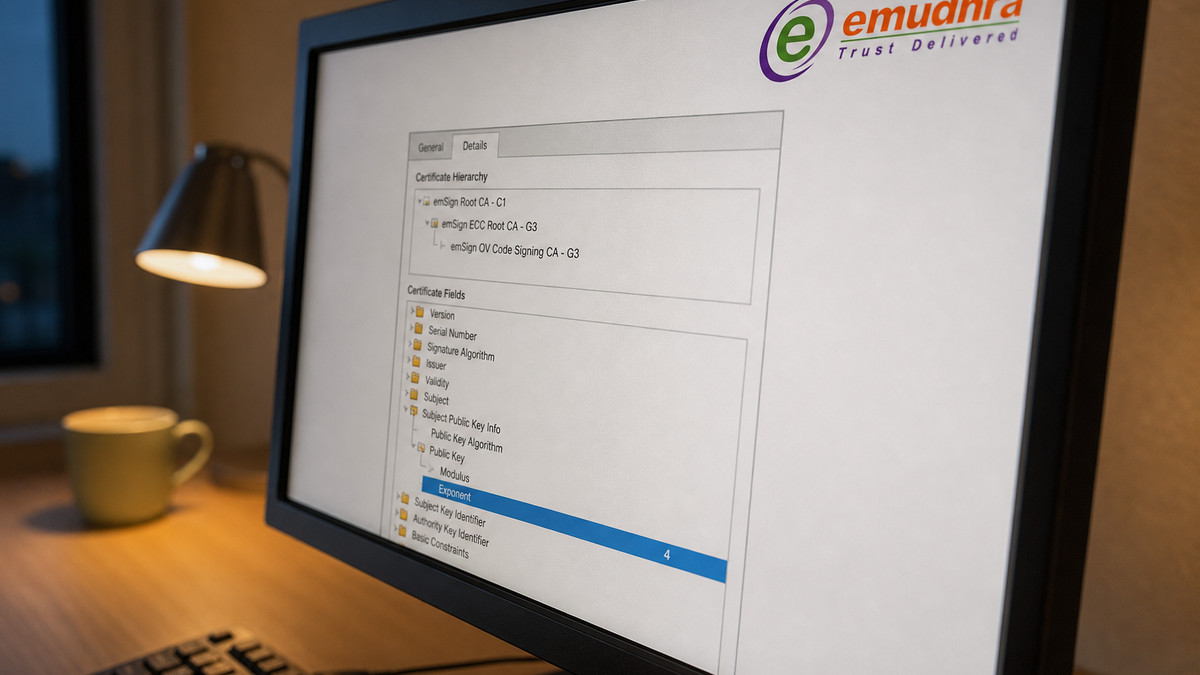
Nyolc köztes tanúsítvány kulcsa kompromittálódott
A Mozilla október 17-én, magyar idő szerint 22:06-kor (20:06 UTC) kapott bejelentést a közösség egyik tagjától. Eszerint az eMudhra nyolc köztes tanúsítványához tartozó privát kulcs kompromittálódott. Az esetről Dennis Jackson, a Mozilla kriptográfiai mérnökcsapatának tagja számolt be.
Jackson szerint ezekkel olyan webhelyekhez is lehet hamis HTTPS-tanúsítványt kiállítani, amelyek nem a támadó irányítása alatt állnak. A Cloudflare leírása alapján egy ilyen hamisítvánnyal a kiszolgáló nevében lehet fellépni, majd lehallgatni vagy módosítani a forgalmat. A közlés tehát nem pusztán könnyen kitalálható számokról szól: a kulcsok idegen webhelyek megszemélyesítésére adhatnak lehetőséget.
A 4 után további egyszerű számok kerültek elő
Scott Helme az eMudhra tanúsítványait vizsgálva találta meg a szokatlanul egyszerű értékeket. Beszámolója szerint az egyik privát kulcs valóban a 4 volt: nem ezzel kezdődött egy hosszú számsor, hanem ez volt a teljes érték. Az 56 és a 115 visszaállításával együtt a művelet a laptopján egy másodpercnél rövidebb ideig tartott.
Más kutatók a 66, 155, 156, 230 és 237 értékeket is megtalálták. Helme magyarázata szerint az érintett P-384 eljárásnál véletlenszerű, 384 bites számnak kellene lennie a titkos értéknek. Az előkerült rövid számok ehelyett könnyen kitalálhatók.
Az eMudhra saját állítása szerint több mint 60 millió digitális tanúsítványt bocsátott ki.
A böngészőkben a javítás telepítése számít
Jackson beszámolója szerint a Mozilla, a Chrome és az Apple már megtette a szükséges lépéseket, hogy böngészőik ne bízzanak az érintett tanúsítványokban. Ehhez a felhasználóknak telepíteniük kell a megfelelő frissítést.
Az eMudhra visszavonta az érintett tanúsítványokat. Több szabad és nyílt forráskódú projekt is adott ki olyan javítást, amely megszünteti az eMudhra tanúsítványainak elfogadását. A forrás konkrét böngészőverziókat és menüútvonalakat nem sorol fel.
Más szolgáltatásoknál külön fel kell mérni az érintettséget
A kompromittálódott kulcsokkal aláírt tanúsítványok továbbra is jelen vannak, és számos szolgáltatás támaszkodik rájuk. A böngészők felkészültek a hibás tanúsítványok felismerésére és elutasítására, más rendszereknél azonban nem feltétlenül adott ugyanez.
Az eMudhra tanúsítványaira más módon építő szervezeteknek ezért át kell nézniük a környezetüket: használnak-e ilyen aláírással rendelkező tanúsítványt. Geoffrey Huntley fejlesztő az ellenőrzés automatizálásához is közzétett tanácsokat.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum