Hírek
Friss informatikai hírek, kiberbiztonsági riasztások, szoftverfrissítések és gyakorlati teendők, hivatalos forrásokból.
556 hír · legutóbb okt. 16.
Találatok erre: „javítás"
Szűrés törléseoktóber 16. péntek 5 hír
- Figyelmeztetés Biztonság Aktívan kihasznált fájlhozzáférési hiba érinti az Atlassian több termékét Bejelentkezés nélkül is hozzáférhetnek bizonyos fájlokhoz a támadók több Atlassian-termék érintett verzióiban. A CISA október 15-én felvette a CVE-2026-21589 sebezhetőséget a bizonyítottan kihasznált hibák listájára. Az október 18-i javítási határidő az amerikai szövetségi szerveknek szól, nem a magyar szervezeteknek előírt kötelezettség. 1 perc olvasás
- Egyéb Linus Torvalds már maga is MI-vel készített javítást a Linux kernelhez Linus Torvalds első, mesterséges intelligencia segítségével készített kerneljavítása egy régóta megoldásra váró teljesítményproblémát céloz. Közben a Linux fejlesztési szabályai is változnak: a beküldött kód szerzőjének már nem kell külön jeleznie az MI-eszköz használatát. Torvalds azonban továbbra is elvárja, hogy a fejlesztő értse, amit bead. 2 perc olvasás
- Figyelmeztetés Biztonság Már augusztusban kihasználták a BeyondTrust Remote Support kritikus hibáját A támadók teljes rendszergazdai hozzáférést szereztek, majd naplók törlésével nehezítették a felderítést a BeyondTrust Remote Support eszközein. A kritikus sebezhetőséghez már van javítás, de a korábban internetről elérhető, sérülékeny példányokat át is kell vizsgálni. 1 perc olvasás
- Biztonság Két tucat kódfuttatási hibát javított a Microsoft az Office csomagban Az Office most javított hibái közül fél tucat az előnézeti ablaktáblán keresztül is támadható. A Microsoft csütörtökön bejelentett biztonsági javításainak többsége az irodai csomagot érinti, azon belül a Word kapta a legtöbb javítást. 2 perc olvasás
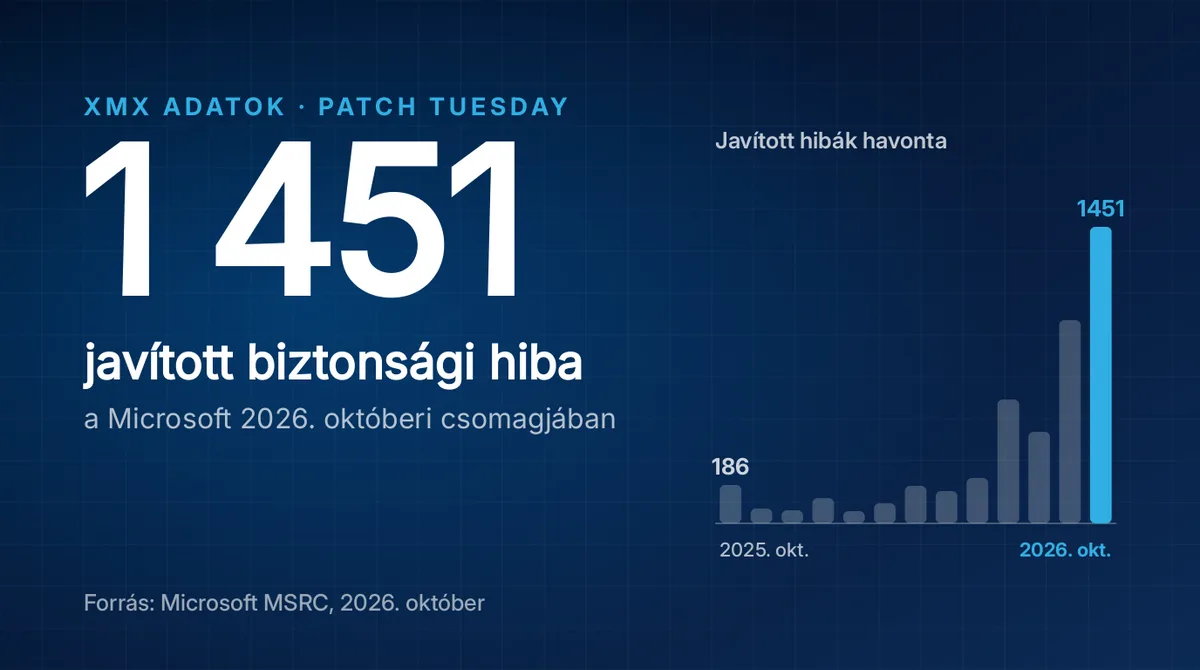
- Figyelmeztetés Biztonság Az átlag 5,4-szeresére nőtt az októberben javított Microsoft-hibák száma A 2026. októberi Microsoft-javítások hibaszáma az előző 12 hónap átlagának 5,4-szerese, és egy már kihasznált Windows-sebezhetőség is szerepel közöttük. Az MSRC havi dokumentumaiból készült XMX-összesítés 1451 javított tételt tartalmaz, közülük 80 kritikus besorolású. A Windows mellett az Office, az Outlook, az Exchange és a SharePoint is érintett. 3 perc olvasás
október 15. csütörtök 1 hír
október 14. szerda 6 hír
- Biztonság 81 sebezhetőséget javítanak a Firefox és a Thunderbird új kiadásai Kritikus, 9,6-os súlyosságú hibák is szerepelnek a Firefox és a Thunderbird javításai között: ezek a biztonsági korlátozások megkerülését teszik lehetővé. A BSI WID figyelmeztetése a böngésző és a levelezőprogram mellett a Firefox meghosszabbított támogatású kiadásait is érinti. 2 perc olvasás
- Figyelmeztetés Biztonság Már kihasználják az Ivanti Connect Secure hibáját, az NKI azonnali javítást kér Bejelentkezés nélkül is tetszőleges parancsokat futtathat egy távoli támadó az érintett Ivanti Connect Secure rendszeren. Az NKI október 14-i riasztása szerint ezt a hibát és egy Windows Shell sérülékenységet is aktívan kihasználnak, ezért mindkét terméknél haladéktalanul telepíteni kell a javításokat. 1 perc olvasás
- Böngésző 37 biztonsági javítással érkezett a Chrome 155 asztali frissítése A Google kiadta a Chrome 155 stabil asztali frissítését Windowsra, macOS-re és Linuxra. A csomag 37 biztonsági javítást tartalmaz, köztük több kritikus hibáét; aktív kihasználásról a közlemény nem számol be. A telepített frissítés a böngésző újraindításakor lép érvénybe. 2 perc olvasás
- Böngésző 28 biztonsági hibát javít a Chrome Extended Stable új kiadása A Google 28 biztonsági javítást adott ki a Chrome Extended Stable csatornáján Windows és Mac rendszerre. A gyártó öt hibát kritikusnak, további 23-at magas súlyúnak minősített. Az érintett magyar felhasználóknak és rendszergazdáknak érdemes mielőbb telepíteniük a frissítést, majd újraindítaniuk a böngészőt. 2 perc olvasás
- Windows Nem kap több biztonsági javítást az Office LTSC 2021 Az Office LTSC 2021 mellett a Visio LTSC 2021 és a Project LTSC 2021 biztonsági frissítései is megszűnnek. A Microsoft adminisztrációs központjának közlése szerint 2026. október 13. után már nem érkeznek hozzájuk javítások, így az ezeket használó szervezeteknek támogatott megoldásra kell átállniuk. 2 perc olvasás
- Figyelmeztetés Biztonság Aktívan kihasználják a Windows Shell hibáját, javítást sürget a CISA A Windows Shell CVE-2026-96951 jelű sebezhetőségét már kihasználják a támadók: ezt a Microsoft és a CISA is jelzi. Az érintett Windows 10, Windows 11 és Windows Server rendszereknél a gyártói javítás alkalmazása a teendő; az október 16-i határidő az amerikai szövetségi szervekre vonatkozik. 1 perc olvasás