
Az átlag 5,4-szeresére nőtt az októberben javított Microsoft-hibák száma
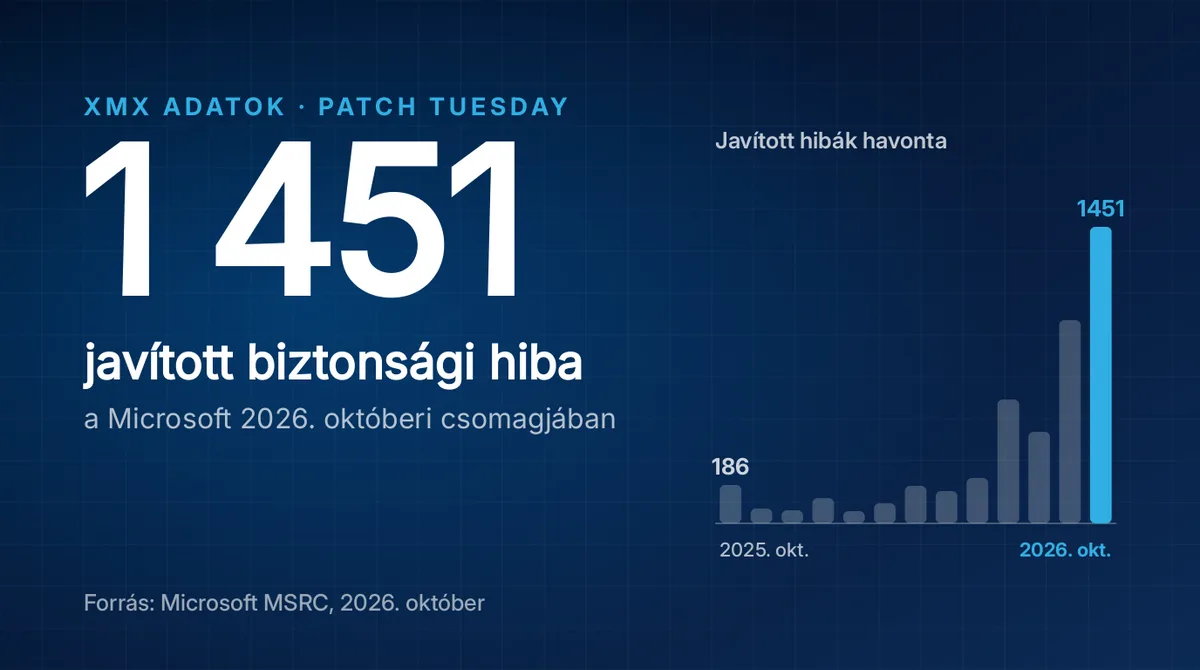
A 2026. októberi Microsoft-javítások hibaszáma az előző 12 hónap átlagának 5,4-szerese, és egy már kihasznált Windows-sebezhetőség is szerepel közöttük. Az MSRC havi dokumentumaiból készült XMX-összesítés 1451 javított tételt tartalmaz, közülük 80 kritikus besorolású. A Windows mellett az Office, az Outlook, az Exchange és a SharePoint is érintett.

Fontos
Patch Tuesday: 1 kihasznált (zero-day) hiba
A már kihasznált Windows-hiba miatt sürgős a javítás
Az októberi csomag legsürgősebb tétele a CVE-2026-96951, amely a Windows Shell összetevőt érinti. A Microsoft leírása szerint egy jogosulatlan támadó hálózaton keresztül megkerülhet vele egy biztonsági funkciót. A gyártó tényleges kihasználást jelez, ezért az érintett rendszereken mielőbb telepítsd a hozzájuk tartozó biztonsági frissítéseket.
A sebezhetőség a CISA ténylegesen kihasznált hibákat tartalmazó KEV-listáján is szerepel. Ez nem pusztán egy elméleti támadási lehetőség vagy nyilvános mintakód: a listára kerüléshez megfigyelt kihasználásra van bizonyíték.
Az érintett termékek között Windows 10-, Windows 11- és Windows Server-kiadások szerepelnek. A Microsoft adatlapja az Outlook terméket is megnevezi; az alkalmazandó javítást az adott termékhez kell kiválasztani.
Microsoft-javítások havonta
Hány biztonsági hibát javított a Microsoft a havi frissítésben, 2025. október - 2026. október
| Hónap | összes hiba | kritikus |
|---|---|---|
| 2025. október | 186 | 21 |
| 2025. november | 71 | 12 |
| 2025. december | 64 | 8 |
| 2026. január | 125 | 17 |
| 2026. február | 61 | 7 |
| 2026. március | 97 | 19 |
| 2026. április | 183 | 23 |
| 2026. május | 156 | 46 |
| 2026. június | 221 | 50 |
| 2026. július | 606 | 77 |
| 2026. augusztus | 449 | 84 |
| 2026. szeptember | 993 | 132 |
| 2026. október | 1451 | 80 |
Mit tettek lehetővé a javított hibák? (2026. október)
- Jogosultságszint-emelés: 679
- Távoli kódfuttatás: 338
- Információszivárgás: 261
- Szolgáltatásmegtagadás: 74
- Biztonsági funkció megkerülése: 41
- Illetéktelen módosítás: 29
- Megtévesztés (hamisítás): 28
- Not a Vulnerability: 1
Forrás: a Microsoft havi biztonsági dokumentumai (MSRC), XMX-számítás.
A nyilvántartott hónapok közül ez a legmagasabb hibaszám
A 2026. októberi 1451 tétel a 2024. október óta nyilvántartott hónapok közül a legtöbb. Az előző 12 hónap átlaga 268 volt; ehhez képest adódik az 5,4-szeres érték.
Az előző hónapban, 2026 szeptemberében 993, míg 2025 októberében 186 szerepelt az összesítésben. A mostani kiadás tehát mindkét összehasonlításban magasabb hibaszámot hozott.
A kritikus besorolású tételek száma 80, arányuk 5,5%. A Microsoft 1444 bejegyzésnél jelöl ügyféloldali teendőt. Ez a havi összesítés adata, nem egyetlen számítógép érintettségét mutatja.
Jogosultságszint-emelésből javítottak a legtöbbet
A hatás szerinti bontásban 679 tétellel a jogosultságszint-emelés vezet. Ezt 338 távoli kódfuttatást lehetővé tevő probléma, majd 261 információszivárgás követi.
A további kategóriákban 74 szolgáltatásmegtagadás, 41 biztonsági funkció megkerülése, 29 illetéktelen módosítás és 28 megtévesztés, illetve hamisítás szerepel. A besorolás a lehetséges következményt írja le, nem azt, hogy minden felsorolt sebezhetőséget már támadásokban használnak.
Az előzetesen nyilvánosságra került tételek száma 2. Ezek a .NET Framework biztonsági funkciójának megkerülését lehetővé tevő CVE-2026-108398, valamint a MessagePack-CSharp szolgáltatásmegtagadási hibája, a CVE-2026-92707. Egyiknél sem jelez aktív kihasználást a Microsoft.
Az Excel és a Word is sok javítást kapott
A termékcsaládok szerinti bontásban a Microsoft Office Excel mellett 70 bejegyzés szerepel. A DNS-kiszolgáló szerepkörnél 52, a Windows rendszermagjánál 46 tételt tartalmaz a kimutatás.
A Microsoft Office Word esetében 45, a Windows Installer összetevőnél 38, a Microsoft Office SharePoint esetében 37 szerepel. A lista tehát az operációs rendszer összetevői mellett az irodai alkalmazásokat is érinti.
Az Outlook CVE-2026-70242 jelű sebezhetősége például jogosulatlan támadónak engedhet hálózaton keresztüli kódfuttatást. A hozzá tartozó terméklista a Microsoft 365 Apps for Enterprise, valamint a Microsoft Office LTSC 2021 és Microsoft Office LTSC 2024 kiadásokat nevezi meg.
A Word CVE-2026-70300 jelű problémája ugyanezeket a termékeket érinti, és szintén hálózati kódfuttatást tehet lehetővé. Ezeknél a bejegyzéseknél is ügyféloldali intézkedést jelöl a gyártó.
Az utólag felsorolt Office-hibákhoz már megvolt a javítás
Az októberi dokumentáció később olyan Office-bejegyzésekkel is bővült, amelyek eredetileg kimaradtak a felsorolásból. A Microsoft közlése szerint ezeket már az októberben kiadott csomagok javították. Ilyen például a Word CVE-2026-108426 és az Excel CVE-2026-108446 jelű sebezhetősége.
Aki az érintett termék októberi frissítéseit már telepítette, annak ezek miatt nincs további teendője. Az új adatlapok megjelenése tehát ebben az esetben dokumentációs kiegészítést jelent, nem újabb telepítési feladatot.
Az Exchange Server listáján is található hálózati kódfuttatást lehetővé tevő tétel: a CVE-2026-70571 jogosulatlan támadó számára nyithat ilyen lehetőséget. A SharePoint CVE-2026-105013 jelű hibájánál viszont a leírás már jogosultsággal rendelkező támadót nevez meg. A termék és a kihasználás feltételei ezért az egyedi adatlapokon külön is számítanak.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum