Hírek
Friss informatikai hírek, kiberbiztonsági riasztások, szoftverfrissítések és gyakorlati teendők, hivatalos forrásokból.
98 hír · legutóbb okt. 12.
október 12. hétfő 6 hír
- Egyéb Dróntámadások miatt állt le a Yandex több oroszországi adatközpontja Három oroszországi Yandex-adatközpont működését zavarták meg dróntámadások a Kommerszant beszámolója szerint. A kiesések a vállalat saját szolgáltatásait és felhős ügyfeleit is érintették. Magyarországi fennakadásról nincs adat; a régión kívül a kapacitáspótlás és a védelem költségeinek lehetséges piaci hatása lehet érdekes. 2 perc olvasás
- Biztonság Belépés nélkül futtatható kód a Bricksforge hibájával, már elérhető a javítás A The Hacker News beszámolója szerint hitelesítés nélkül tölthető fel és futtatható PHP-kód a WordPresshez készült Bricksforge bővítmény 3.1.8.9-es és korábbi verzióiban. A magyar oldalüzemeltetők számára is a frissítés a teendő: a javítás a 3.1.8.10-es kiadásban jelent meg, a forrás pedig már a 4.0.1-es verzió telepítését ajánlja. 2 perc olvasás
- Biztonság 64 napra rövidül a Let's Encrypt tanúsítványainak érvényessége februártól 2027. február 10-től alapértelmezetten 64 napos tanúsítványokat ad ki a Let's Encrypt közlése szerint. A magyar weboldalak üzemeltetőinek is a megújítás időzítését érdemes átnézniük: az automatikus, megújítási információkat fogadó kliensek felkészültek lehetnek, a kódba írt napértékek viszont módosításra szorulhatnak. 2 perc olvasás
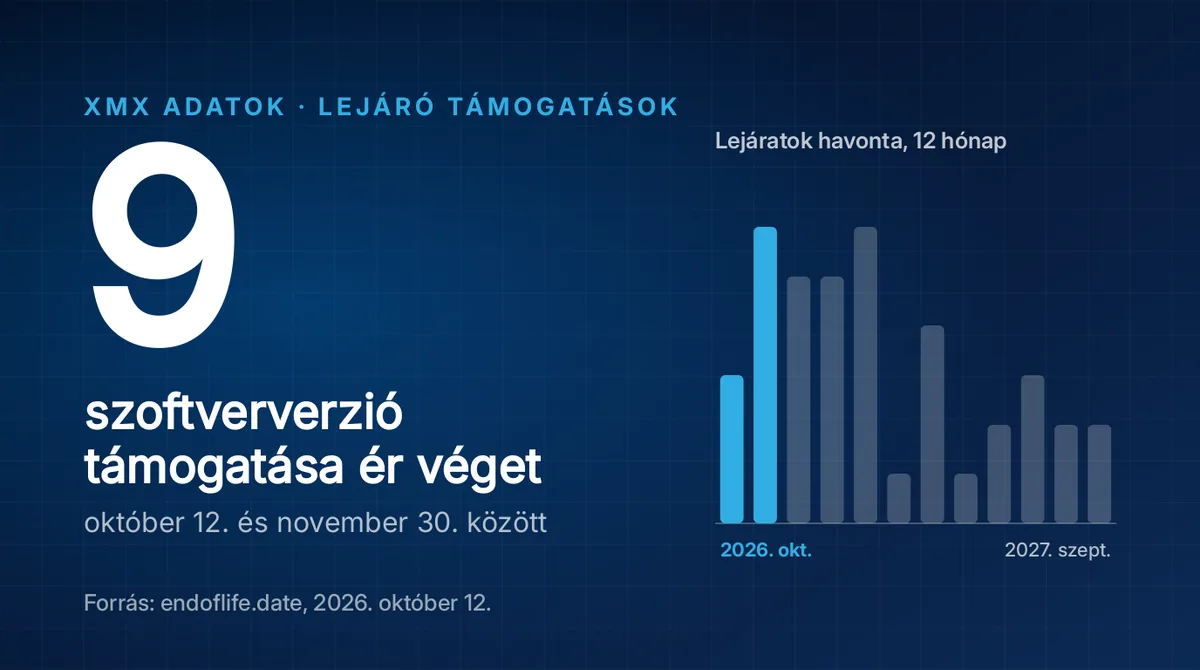
- Biztonság Office és Windows: októberben és novemberben több kiadás támogatása is lejár Az Office 2021 és a Windows 11 24H2 Home és Pro kiadásának biztonsági támogatása 2026. október 13-án véget ér. Az endoflife.date adataira épülő válogatásban november végéig további Windows-kiadások, fejlesztői környezetek és a PostgreSQL 14 is érintett: a programok tovább működnek, de a lejárat után már nem kapnak biztonsági javításokat. 2 perc olvasás
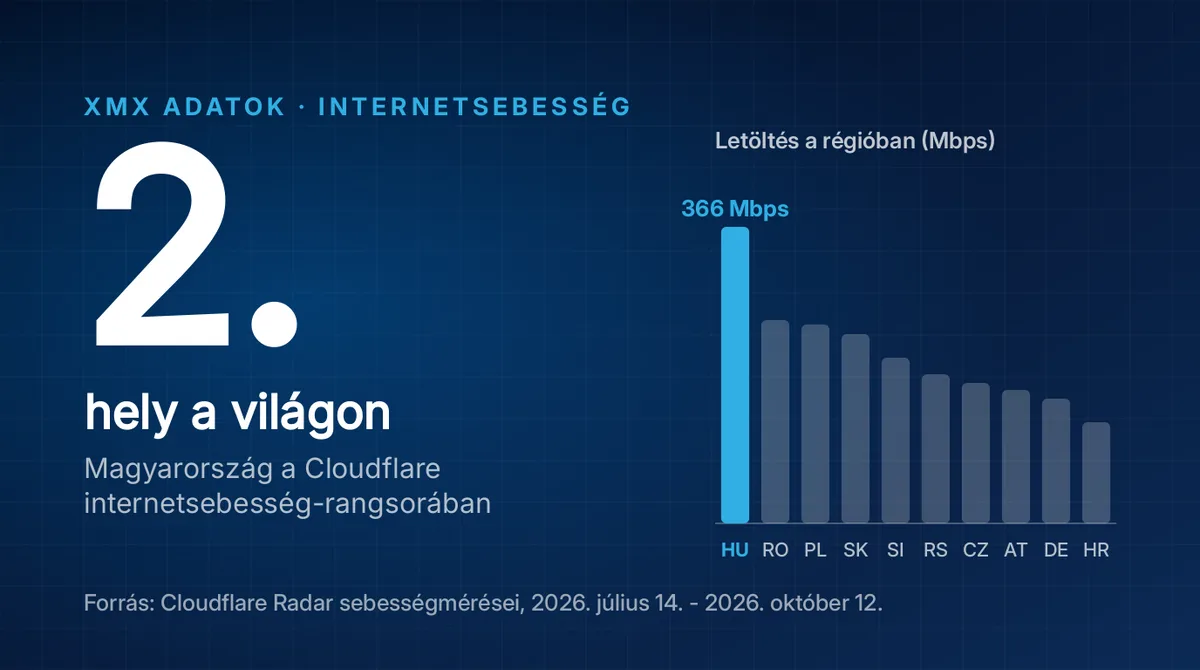
- Egyéb Magyarország a világ második helyén a Cloudflare letöltési rangsorában Magyarország a rangsorolt 200 ország közül a 2. helyen áll letöltési sebességben a Cloudflare Radar 2026. szeptemberi jelentésében. A magyar érték az osztrák adat 2,2-szerese, Európában pedig csak Liechtenstein előzi meg hazánkat. A helyezés értelmezéséhez azonban fontos, milyen mérésekből készült a lista. 2 perc olvasás
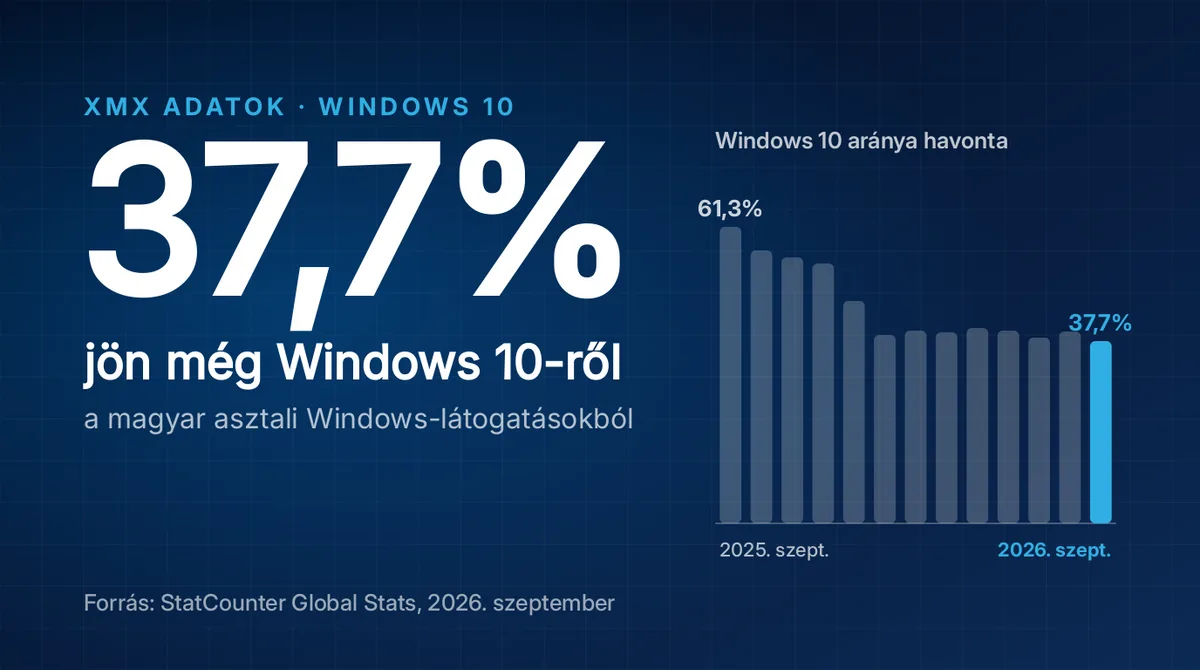
- Windows A magyar asztali Windows-látogatások 37,7%-a még Windows 10-ről jön A StatCounter szeptemberi adatai szerint a magyar asztali gépekről érkező Windows-látogatások 61,5%-a Windows 11-ről, 37,7%-a pedig még Windows 10-ről jött. Európában a Windows 10 aránya 24,6% volt, vagyis itthon 13,1 százalékponttal nagyobb a régi rendszer aránya. 1 perc olvasás
október 11. vasárnap 6 hír
- Figyelmeztetés Biztonság Aktívan kihasználják a Zammad kritikus jogosultságkezelési hibáját A CISA felvette a ténylegesen kihasznált sebezhetőségek listájára a Zammad CVE-2026-102490 jelű hibáját. A packager.io segítségével készített DEB- és RPM-csomagokat érintő sérülékenység helyi hozzáférésből teljes rendszerszintű jogosultsághoz vezethet, ezért az ilyen telepítéseket használó magyar cégeknek is sürgős a gyártói intézkedések alkalmazása. 1 perc olvasás
- MI Nőtt a magyar MI-használat, mégis a 20. helyre kerültünk a Microsoft rangsorában Magyarországon 33,3 százalékra nőtt a generatív MI-t használók aránya a 15-64 évesek körében a Microsoft 2026 második negyedévéről szóló jelentése szerint. Ez 1,1 százalékpontos emelkedés az első negyedévhez képest, a világranglistán mégis a 19. helyről a 20. helyre csúsztunk. Magyarország tehát továbbra is a legjobb 25 között szerepel. 2 perc olvasás
- Figyelmeztetés Biztonság Versből számolja ki vezérlőszerverét egy MI-szervereket támadó kártevő A Lumen kutatócsoportja, a Black Lotus Labs szerint a legalább 2026 áprilisa óta működő PoeLLM kártevő több mint 3400 szervert fertőzött meg, főként sérülékeny LiteLLM- és Ollama-telepítéseket. A vezérlőszerver címét egy GitHubon tárolt versből számolja ki; a kampány nyomára egy fertőzött Ivanti Sentry vezette a kutatókat. 2 perc olvasás
- Egyéb Kifli-ügyfelek ügyfélszolgálati beszélgetéseihez fértek hozzá illetéktelenek A HVG értesülése szerint a Kifli belső ügyfélszolgálati rendszeréből adatokat töltött le egy illetéktelen személy, és magyar vásárlók is érintettek lehetnek. A cég ügyfeleknek küldött levele arra figyelmeztet: a megszerzett kommunikációt személyre szabott csaló megkeresésekhez használhatják fel. 1 perc olvasás
- Figyelmeztetés Biztonság NKI-riasztás: aktívan kihasznált, kritikus hiba a Cisco SD-WAN Managerben Aktívan kihasznált, 9,8-as CVSS-pontszámú sérülékenység miatt adott ki riasztást az NKI a Cisco Catalyst SD-WAN Manager rendszert érintő hibáról. A saját üzemeltetésű, érintett példányokat mielőbb javított kiadásra kell frissíteni; a Cisco által kezelt felhős rendszereknél a javítás már megtörtént, felhasználói teendő nincs. 2 perc olvasás
- Figyelmeztetés Biztonság A CISA listájára került az aktív támadásokban érintett ProFTPD-sebezhetőség Az amerikai CISA október 8-án felvette a kihasznált sebezhetőségek (KEV) listájára a ProFTPD FTP-szerver 2015 óta ismert, CVE-2015-3306 azonosítójú hibáját. A sebezhetőség a mod_copy modult érinti, és távoli támadónak tetszőleges fájlok olvasását és írását teszi lehetővé. 1 perc olvasás