
Titkosítatlan SD-kártyát talált a kutató a Lenovo ujjlenyomatos meghajtójában
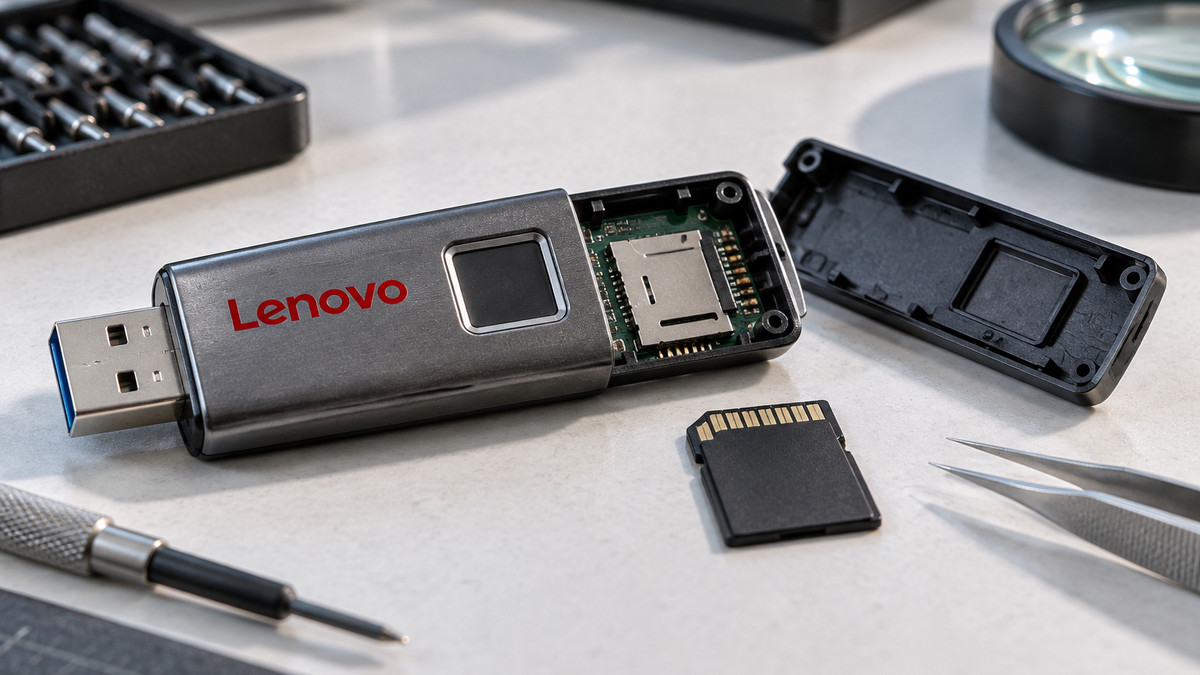
Az AES-256 titkosítással hirdetett Lenovo ThinkPlus FU100 belsejében egy titkosítatlan SD-kártyát talált Xusheng Li biztonsági kutató. Az ujjlenyomat-olvasó a vizsgálat szerint csak az USB-kapcsolatot engedélyezte, a kártyán lévő adatokat nem védte titkosítás.

Aki hozzáfér a kártyához, az adatokhoz is hozzáférhet
Li egy márciusi konferencia-előadásban ismertette a ThinkPlus FU100 vizsgálatát. A megállapítása szerint az eszközhöz fizikailag hozzáférő személy könnyen elérheti a rajta tárolt adatokat: az ujjlenyomat-olvasó nem titkosította az SD-kártya tartalmát.
A kutató a Lenovo másik termékénél, a TSD303 külső SSD-nél is hibát talált. Ott az adatok valóban titkosítva voltak, a meghajtó azonban az összehasonlításhoz titkosítás nélkül visszaküldte a helyes jelszót USB-n keresztül. A későbbi javítás után már maga az eszköz ellenőrzi a beírt jelszót, így a helyes jelszó nem hagyja el a meghajtót.
A javításhoz a kínai ügyfélszolgálatot kell keresni
A Lenovo korábban megjelent javítása az FU100, az FU200 és a TU800 meghajtót, valamint a TSD303 SSD-t érinti. Az ügyintézéshez a kínai ügyfélszolgálatot kell hívni, majd az eszközt cserére visszaküldeni, vagy helyszíni firmware-frissítést kérni. A forrás a magyarországi ügyintézés lehetőségéről nem ír.
A Lenovo azt tanácsolja, hogy a tulajdonos előbb készítsen biztonsági mentést, és visszaküldés előtt nyomatékosan javasolja a meghajtó törlését. A cég magas súlyosságúnak minősítette a figyelmeztetését. Az egyik hiba a beállítóprogramot érinti: egy helyben bejelentkezett felhasználó megkerülheti az eszköz hitelesítését, és nem megbízható ujjlenyomatot regisztrálhat.
Más gyártók eszközeinél is talált hibákat
A TSD303-hoz használt szoftverfejlesztői készlet további kilenc, több gyártótól származó eszközhöz is tartozott. Ezek többsége szintén felfedhette a jelszavakat, kettő pedig titkosítatlanul hagyta az adatokat egy microSD-kártyán. A gyártók teljes listáját kitakarták Li előadásának diáiról.
A kutató egy későbbi vizsgálatban az OpenAI Codex eszközét is használta más gyártók védelmének elemzéséhez. A Netac eszközénél a programba beépített, állandó kulcsot találtak, a felhasználó jelszava pedig a diagnosztikai naplóba került. Li márciusi előadása idején ehhez nem volt javítás.
Rejtett fiókokat és másolásvédelmi hibákat is feltárt
A SecZure YutianDun termékében Li két rejtett, egyszerű jelszóval védett fiókot fedezett fel. A kutató megjegyzései alapján ebből nem lehet rosszindulatú szándékra következtetni.
A KakaSoft USB Copy Protection és a Nexcopy Copy Secure másolásvédelmét is vizsgálta. Ezek célja, hogy a címzett megnyithassa a fájlokat, de ne másolhassa őket. A KakaSoft programjának belső jelszavát a Codex újra előállította, és azzal a felhasználó jelszava nélkül visszafejtett egy tesztfájlt. A Nexcopy megoldásánál a kulcsot a megjelenítő alkalmazásba épített tanúsítvány oldotta fel.
Li azt javasolja, hogy a vásárlók önállóan ellenőrizzék a biztonságra vonatkozó állításokat.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum