
Sürgős hatósági WHOIS-adatkérésekhez tesztel hitelesítést az ICANN
Életveszély vagy gyermekbántalmazás esetén a hatóságok nem nyilvános domainadatokat kérhetnének az ICANN által tesztelt hitelesítési megoldással. A tervezett eljárásban a regisztrátoroknak 24, bonyolult ügyekben legfeljebb 72 órájuk lenne a megkeresés elbírálására, de a sürgősségre hivatkozás önmagában nem garantálná az adatok kiadását.

A regisztrátor elutasíthatná a nem sürgős megkeresést
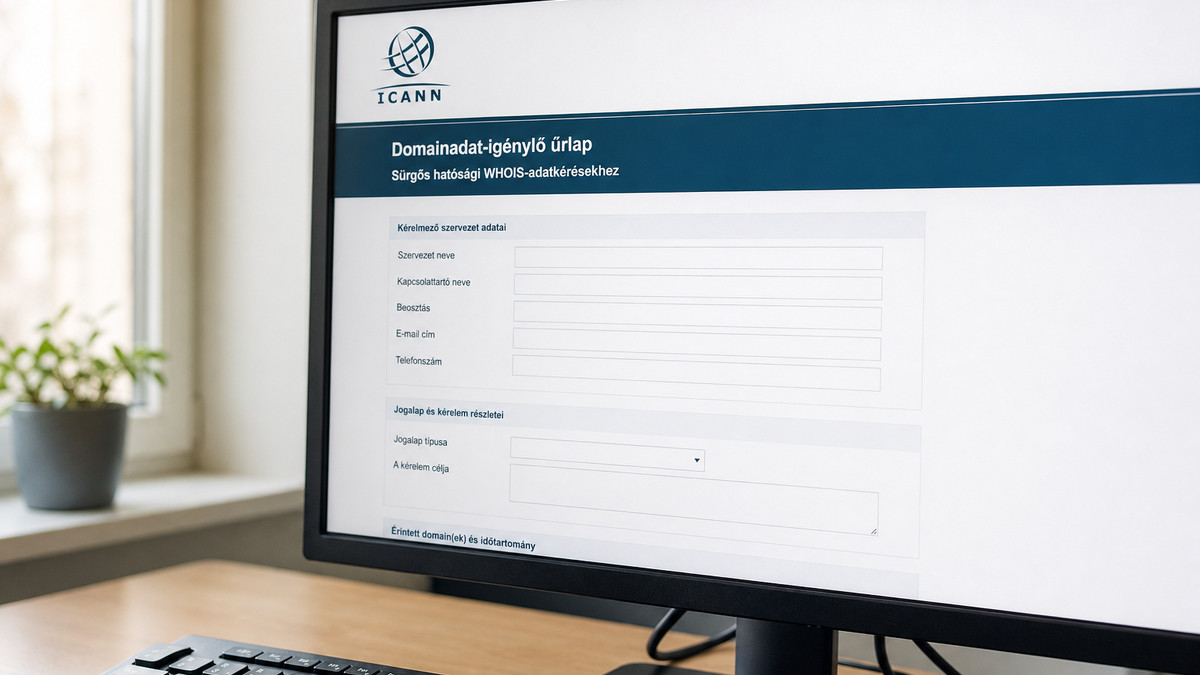
Az ICANN meghatározása szerint közvetlen életveszély, súlyos testi sérülés veszélye, kritikus infrastruktúrát fenyegető helyzet vagy gyermekek kizsákmányolása indokolhatná a sürgős eljárást. A tesztelt megoldással az arra jogosult bűnüldöző hatóságok az RDRS nevű adatigénylő szolgáltatáson keresztül nyújthatnák be kérelmüket.
Az ICANN ezt ahhoz a regisztrátorhoz továbbítaná, amelynél az adott domaint bejegyezték. Az elbírálásra alapesetben 24 óra állna rendelkezésre, összetett ügyeknél pedig legfeljebb 72 óra. A szolgáltató elutasíthatná az igénylést, ha megítélése szerint az nem éri el a sürgősségi küszöböt. A határidő tehát a mérlegelésre vonatkozna, nem feltétlen adatszolgáltatási ígéret.
Csak kijelölt munkatársak küldhetnének kérelmet
A jelenlegi terv SAML-alapú bejelentkezést használna: ezen keresztül a hatóságok hitelesített felhasználói léphetnének be az RDRS felületére. Az ICANN már az FBI és az Interpol részvételével teszteli ezt a megközelítést. Más hitelesítési módszerekre is nyitott, hogy további szervezetek csatlakozhassanak.
Nem kapna automatikusan minden munkatárs lehetőséget az adatigénylésre. Az egyes hatóságoknak ki kellene jelölniük az erre jogosult személyeket. A bejelentkezés során átadott jogosultsági adat érvényesítené ezt a korlátozást. Ezzel a terv a tömeges megkeresésekből eredő túlterhelést előzné meg; az átadott adat pontos tartalmáról később döntenének.
A WHOIS-adatok egy része adatvédelmi okból rejtett
A domainregisztrátorok adatokat gyűjtenek ügyfeleikről, amelyek korábban nyilvánosan is elérhetők voltak a WHOIS-nyilvántartásokban. Egyes szolgáltatók saját elérhetőségeikkel helyettesítik az ügyfelekét, az adatvédelmi szabályok, például a GDPR pedig bizonyos esetekben megkövetelik az információk elrejtését.
Ez megnehezítheti, hogy a nyomozók kapcsolatba lépjenek egy domain használójával, ha annak erőforrásaival visszaélnek. A forrás példaként kártevők tárolását, azok távoli vezérlését és adathalászatot említ. A visszaélés a tulajdonos tudtával vagy anélkül is történhet.
A felhasználási szabályokat még külön dolgoznák ki
A hitelesítéssel foglalkozó munkacsoport az ICANN éves, Balin tartott találkozóján ismertette az előrehaladást. Feladata elsősorban technikai: olyan specifikációt készítene, amelyhez a csatlakozó szervezetek igazodhatnak. Az elfogadható használat szabályait más ICANN-csoportok dolgoznák ki.
A megbeszélésen a Namecheap és a Verisign képviselői is támogatták az elképzelést. Nyitott kérdés az igénylést benyújtók személyazonosságának védelme is. Az ICANN attól tart, hogy az e-mail-címük feltüntetése zaklatásnak vagy súlyosabb fenyegetésnek tehetné ki őket.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum