
A VulnCheck szerint már kihasználják a kritikus Node-RED-hibát
Egy csapdaként működtetett rendszeren figyelte meg a VulnCheck, ahogy támadók kihasználják a Node-RED kritikus hitelesítési hibáját. A sebezhetőség egy Siemens ipari eszközt is érint; az üzemeltetőknek a külső elérhetőséget és a frissítéseket is ellenőrizniük kell a kutatócég ajánlása szerint.

Fontos
Aktívan kihasznált (a forrás szerint), kritikus: CVSS 10.0
Hitelesítés nélkül is futtatható kód
A Node-RED böngészőben használható programozási eszköz, amellyel eseményvezérelt alkalmazások állíthatók össze. Egyebek mellett a gyártásban, az egészségügyben és az automatizálásban is használják, és kereskedelmi ipari vezérlési termékekbe is beépítik.
A CVE-2026-58115 azonosítójú hiba miatt az érintett eszközök Node-RED HTTP-felülete nem követeli meg a hitelesítést. A Siemens szerint egy távoli támadó így rosszindulatú folyamatot hozhat létre, és tetszőleges kódot futtathat a kiszolgálón, maximális jogosultságokkal.
A gyártó augusztusban közölte a hibát, amelyre 10,0-es CVSS-pontszámot adott. Ez a skála a sebezhetőség műszaki súlyosságát jelzi; a kihasználást önmagában nem bizonyítja.
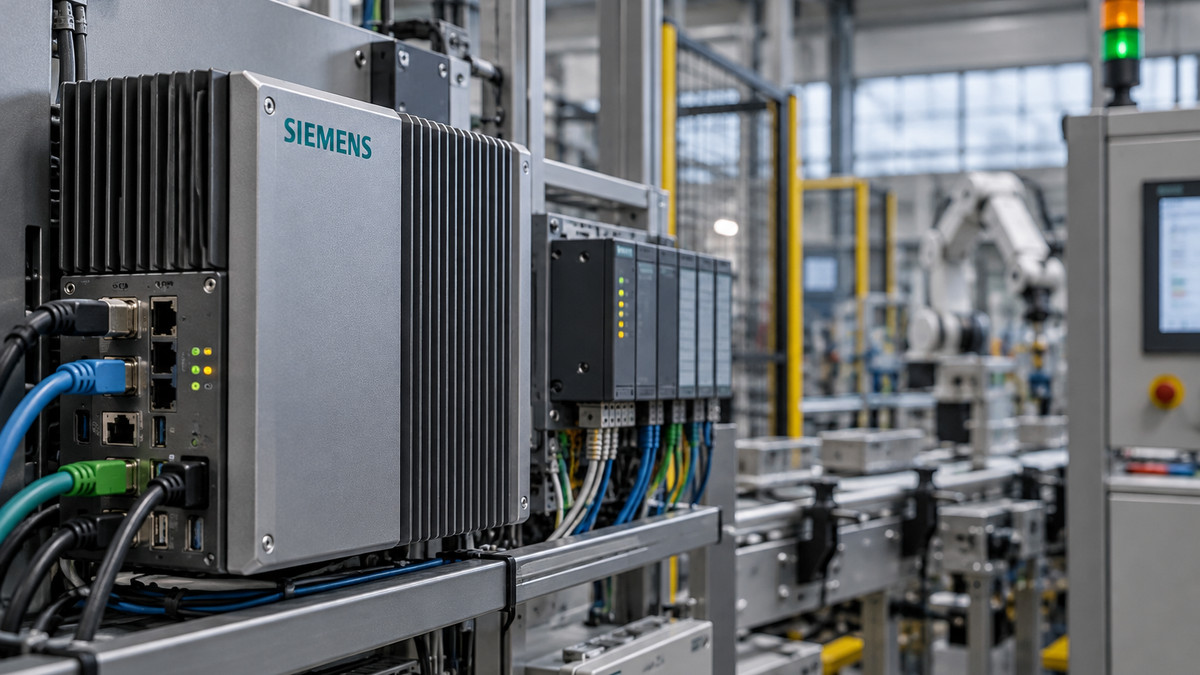
A Siemens egyik ipari eszköze érintett
A hiba a Siemens SIMATIC IoT2050 Advanced eszközöket érinti, ha Industrial OS fut rajtuk, telepítve van a Node-RED, és a rendszer verziója korábbi a V4.3.4.1 kiadásnál.
A VulnCheck kutatója azt javasolja, hogy aki Node-RED-példányt üzemeltet - akár ipari környezetben is -, ellenőrizze, elérhető-e a hálózatán kívülről. Emellett az elérhető frissítések alkalmazását és a kihasználási kísérletek észlelését is javasolja.
A csapdarendszer teljes támadást fogott
A VulnCheck október 30-án észlelte a kihasználási kísérletet. Patrick Garrity kutató szerint a támadó egyetlen kérésben küldte el a teljes támadáshoz szükséges elemeket: a folyamatot telepítette és automatikusan elindította, majd egy másik kiszolgálóról fájlt töltött le.
A letöltött fájl a bot-linux-amd64 nevet viselte. A VulnCheck nem szerezte meg a tartalmát, ezért nem tudta megállapítani, pontosan mire szolgált. A megfigyelt folyamat a fájlt rejtett néven, memóriában tárolta, és a háttérben indította el.
A későbbi kérések más fájlokat is letöltöttek. Több kérés olyan webes parancsfuttató felületet telepített, amelyen keresztül a támadók később visszatérhettek. Ezek az újraindítás után is megmaradtak; a memóriában tárolt bot viszont elveszik, hacsak más módon nem gondoskodik a fennmaradásáról.
Ugyanarról a címről más hibákat is kerestek
A megfigyelt kérés egy Brazíliába helyezett, a Microsoft hálózatához tartozó IP-címről érkezett. Ugyanerről a címről október 30. és november 1. között 16 alkalommal próbálkoztak a Node-RED-hibával. Garrity szerint egy nagy felhőszolgáltató címtartománya önmagában keveset árul el a támadók kilétéről.
A VulnCheck a megfigyelés után felvette a hibát a kihasznált sebezhetőségeket nyilvántartó saját katalógusába. A beszámoló szerint a CISA listáján annak írásakor még nem szerepelt. A VulnCheck közzétette a kompromittálódásra utaló jeleket is, köztük a támadás és a letöltések forrásául szolgáló IP-címeket.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum