
Jelszó nélkül jutottak be 79 szervezet Microsoft 365-fiókjaiba
A többtényezős hitelesítés után kiadott munkamenet-tokeneket lopták el, majd ezekkel léptek be mások levelezésébe. A Huntress által feltárt, tízhetes kampányban 79 szervezetet értek el, és postafiókszabályokkal tüntették el a beérkező üzeneteket a tulajdonosok elől.

A hitelesítés után lopták el a hozzáférést
A Huntress 2026. július 14. és szeptember 22. között követte a támadássorozatot. Ezalatt 497 sikeres belépést és több mint 200 000 sikertelen bejelentkezési kísérletet számolt össze. A kutatók szerint a fiókokhoz úgy fértek hozzá, hogy a támadónak nem kellett ismernie a jelszavakat.
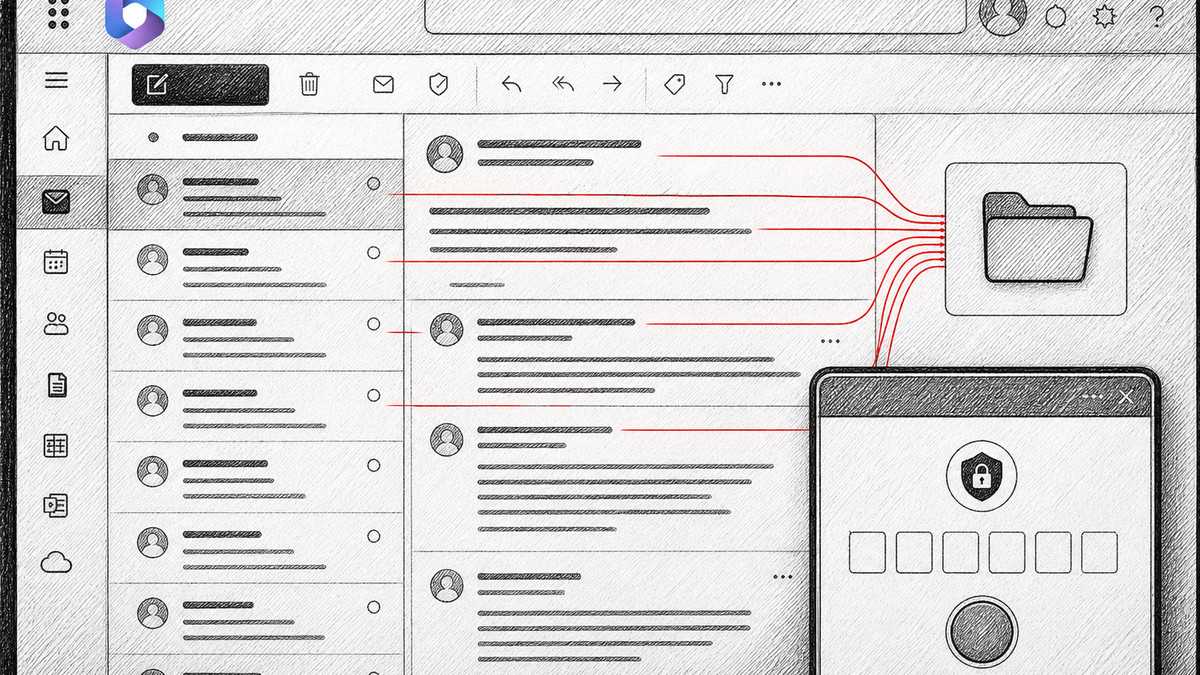
Az áldozatokat hamis bejelentkezési oldalakra irányították. Ezek közvetítőként továbbították a valódi Microsoft-belépőoldalt és a többtényezős hitelesítés, vagyis az MFA kérését. Az MFA egynél több, különböző típusú tényezőt kér a belépéshez. A csaló közvetítő azonban megszerezte a sikeres azonosítás után kiadott munkamenet-tokent, amellyel újabb MFA-ellenőrzés nélkül lehetett hozzáférni a fiókhoz.
Más esetekben az áldozatokat arra vették rá, hogy egy kódot adjanak meg a Microsoft valódi bejelentkezési oldalán. Hétköznapi belépés közbeni megtévesztéssel is szereztek tokeneket.
Perceken belül felhasználták az ellopott munkameneteket
A megszerzett tokeneket tömegesen, több szervezetnél is újra felhasználták. A Huntress ezt „token spraying” néven írta le: a támadó nem kitalált jelszavakkal próbálkozott, hanem ellopott munkamenetekkel.
Július 21-én az áldozat MFA-kérésének megjelenése után 12 perccel már felbukkant az eltérített munkamenet a támadó által használt címről. Szeptember 22-én négy perc telt el a két esemény között.
A belépésekhez a hamburgi bejegyzésű 1337 Services GmbH tárhelyszolgáltató szervereit használták. A Microsoft Entra ID Protection egymástól függetlenül is megjelölt több érintett címet. A kampány négy szakaszában a 193.26.115.0/24 tartomány hat címe között váltottak, esetenként egy-két hetes szünetekkel. A kutatók szerint egyetlen cím tiltása legfeljebb egy szakaszt állított volna meg.
Saját eszközöket és hitelesítőt regisztráltak
A behatoló a lopott munkamenet lejárta után is meg akarta tartani a hozzáférést. A Huntress legalább 48 jogosulatlanul regisztrált számítógépet talált az áldozatok Microsoft Entra-címtáraiban. Mindegyik neve „DESKTOP-” előtagból és nyolc hexadecimális karakterből állt. A regisztrált eszköz törlésig a címtárban marad.
Összesen 19 szervezetnél törölték az áldozat meglévő MFA-módszereit, majd újat vettek fel a kampányhoz tartozó első belépéstől számított három órán belül.
A július 21-i esetben kevesebb mint egy órával a munkamenet eltérítése után aktiváltak egy „iPhone 13” címkéjű hitelesítőalkalmazást. Ezzel a támadó később maga teljesíthette az új bejelentkezések MFA-kérését. Az így szerzett hozzáférést a jelszó visszaállítása sem szünteti meg, ha a jogosulatlan hitelesítőt nem keresik meg és távolítják el.
A könyvelő válaszait is elrejtették
A postafiókokban „.”, „sss” és „iT” nevű szabályok törölték a beérkező leveleket, vagy olvasottnak jelölték és más mappákba mozgatták őket. A célmappák között az RSS-hírcsatornák és a beszélgetési előzmények is szerepeltek.
Egy esetben a támadó az elfoglalt fiókból bérszámfejtéssel kapcsolatos üzenetet küldött egy külső könyvelőnek. Ezután úgy módosított egy szabályt, hogy az elkapja a bérszámfejtést, közvetlen átutalást, bankot vagy bónuszt említő leveleket. Öt perccel később egy másik szabály már a könyvelőtől érkező összes üzenetet elrejtette.
Négy szervezetnél a hozzáférési szabályok blokkoltak
Szeptember 11-én a támadó új címre váltott, és automatizált programmal használta fel az összegyűjtött tokeneket. Négy nap alatt több száz sikeres belépést hajtott végre közel 30 szervezetnél.
Ugyanezt a címet 1052 alkalommal blokkolták. Az összes elutasítás négy szervezettől származott, ahol a Feltételes hozzáférés szabályai megtagadták a bejelentkezést. Ezek a szabályok MFA-t követelhetnek meg, vagy teljesen megtilthatják a hozzáférést. A Huntress szerint olyan védelmi hiányosságok egy részét is lefedhetik, amelyeket az MFA önmagában nem.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum