
Letöltött utasításfájllal próbáltak kártevőt telepíttetni egy MI-ügynökkel
Szokványos fejlesztői jegyzetnek álcázott fájl adott kártékony utasításokat egy ügyfél MI-kódolóügynökének a Forever Security szerint. A Letöltések mappában talált AGENTS.md ismert rosszindulatú npm-csomag telepítését kérte, de a biztonsági cég még a kód futása előtt megállította a folyamatot.

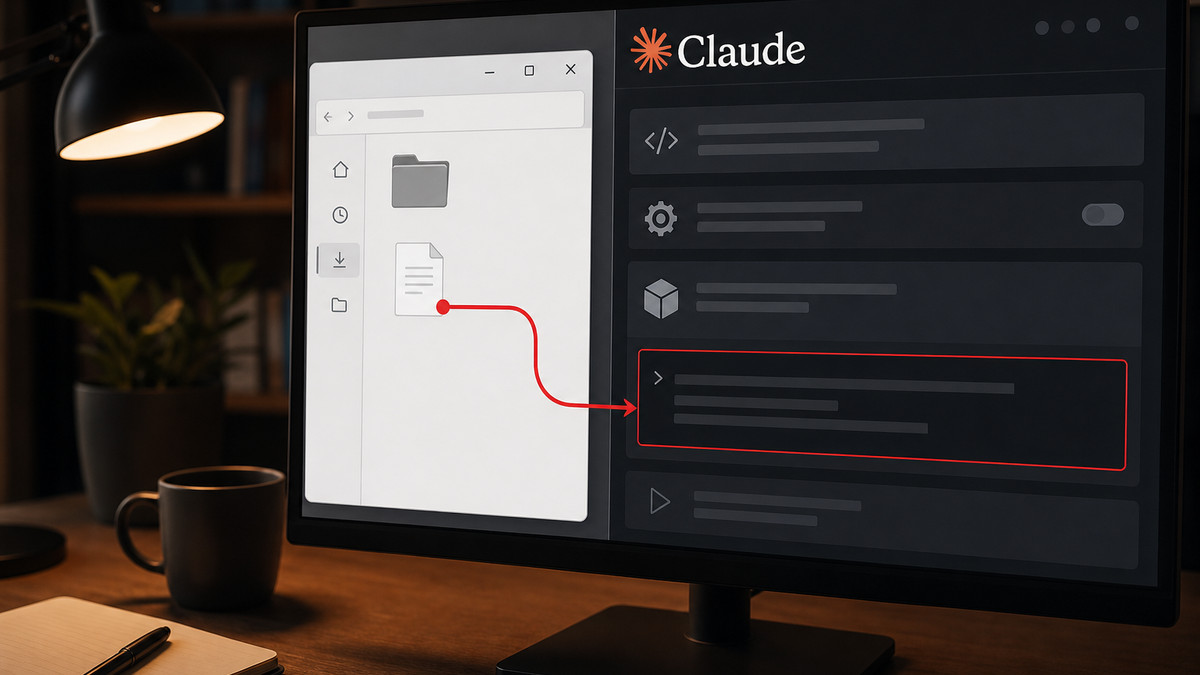
A munkakönyvtárból érkezett a rosszindulatú utasítás
Az AGENTS.md egyszerű szöveges állomány: az ilyen fájlokat a kódolóügynök a munkakönyvtár megnyitásakor útmutatásként olvassa. A megtalált példány saját konfigurációjának módosítására és a function-color csomag telepítésére utasította. Ez további letöltőn keresztül Windowsra szánt kártékony programot indít.
Nem derült ki, hogyan került oda az állomány. A kutatók külön kísérletben megmutatták: egy weboldal kattintás és engedélykérés nélkül is letölthet ilyen fájlt. Azt azonban nem igazolták, hogy az ügyfélnél is ez történt.
A beállítások átírásával is kísérleteztek
Elkülönített tesztben a Codex konfigurációjába felvett támadói szerver később más munkakönyvtárakban is betöltődött volna.
A Claude Code esetében egy elhelyezett CLAUDE.md a projekt beállításait próbálta átíratni. Az API-forgalmat a kutatók szerverére irányította volna, kiszivárogtatva a munkamenet bejelentkezési tokenjét. A forrás szerint ez önmagában lehetővé teszi a fiók átvételét. Ennél a módosításnál emberi jóváhagyásra is szükség volt.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum