
Újabb európai szupermarketek hűtőit állították át támadók
Belgiumi üzletek hűtőit és fagyasztóit távolról olvasztó üzemmódba kapcsolták, Svédországban pedig 50 Celsius-fokra állították egyes fagyasztók hőmérsékletét. A támadásokban ismét megromlottak a hűtött élelmiszerek, három héttel a franciaországi üzleteket érintő hasonló eset után.

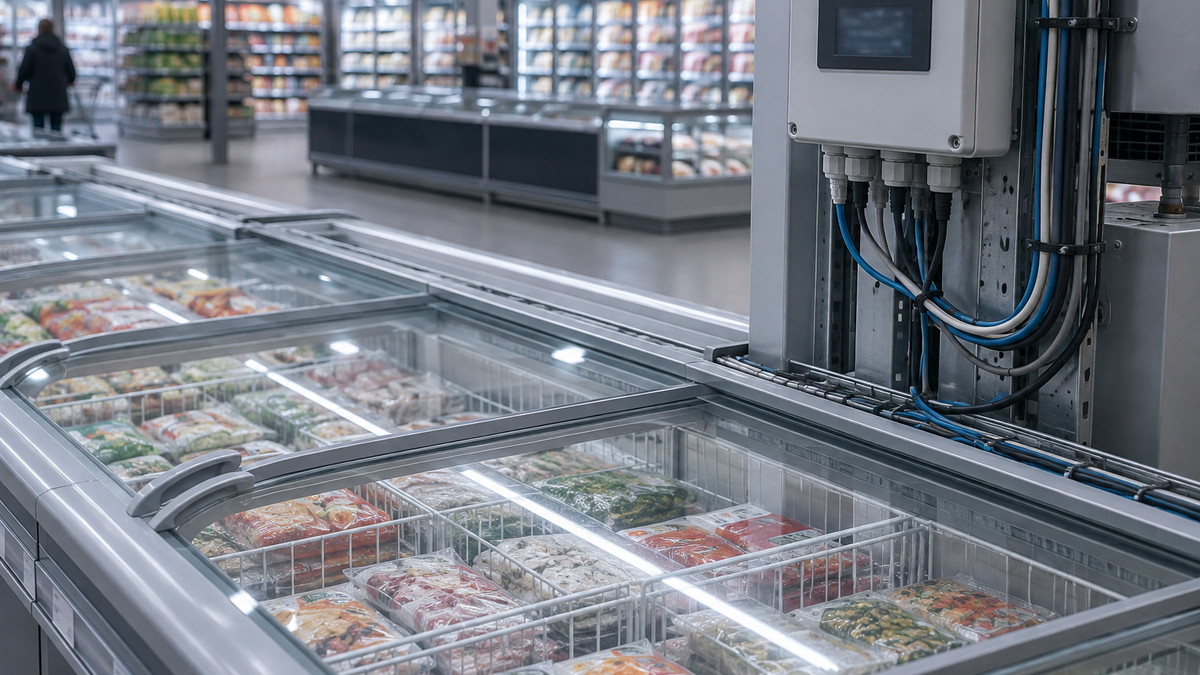
Belgiumban éjszaka kezdték leválasztani a hűtőket
Belgiumban a Delhaize, a Carrefour és a Spar üzletei is érintettek voltak. A Belga hírügynökség szerint a támadók távolról olvasztó üzemmódba kapcsolták a berendezések párologtatóit, így a hűtők felmelegedtek. A beszámoló szerint a módszer megegyezett a franciaországi támadásnál alkalmazottal.
Stephan Moelans, az ipari hűtőberendezéseket gyártó és telepítő belga Sabcobel vezérigazgatója a hírügynökségnek azt mondta: a támadás vasárnap éjfél körül kezdődött. A cég technikusai egész éjjel és délelőtt azon dolgoztak, hogy leválasszák az érintett készülékeket a hálózatról.
Svédországban és Luxemburgban is érintettek üzletek
Luxemburgban a Delhaize üzleteit is támadás érte az RTL Today beszámolója szerint. A Colruyt és az Intermarche megerősítette, hogy néhány üzletükben technikai problémák voltak, de nem közölték, hogy ezeket kibertámadás okozta-e.
Svédországban a Coop és az Ica lánc érintett. A The Local szerint ott a fagyasztók hőmérsékletét 50 Celsius-fokra állították. Az Ica szóvivője a Dagens Nyheternek elmondta: kevés üzletet érintett az eset, olyanokat, amelyek kapcsolata az Ica központi hálózatán kívül van.
A BBC szerint Finnországban, Írországban, Észtországban és Hollandiában is értek támadások szupermarketeket. Az egyelőre nem világos, kik állnak az újabb esetek mögött.
Az internet felől elérhető felületeken jutottak be
Az októberi franciaországi támadásban is megromlottak a fagyasztott és hűtött áruk. Az Anssi francia kiberbiztonsági hatóság szerint akkor a Danfoss, a Copeland és a Dixell által gyártott hűtésvezérlő rendszereket érte támadás. A behatolást a felügyeleti rendszerek internet felől elérhető kezelőfelületeinek távolról kihasználható hibái tették lehetővé.
Kevin Beaumont biztonsági kutató szerint az újonnan érintett fagyasztók kezelőfelületei is elérhetők voltak az internetről, és ugyanazt a hibát használták ki, mint korábban. A kutató azt is közölte, hogy sok készülék támogatása lejárt, és ezekhez nem érhető el javítás.
A belga gyártó szerint fizikai módosítás is szükséges
A Sabcobel vezetője szerint a franciaországi eset után ügyfeleik többsége biztonságos internetkapcsolaton keresztül kezdte kezelni a hűtőket. Moelans ugyanakkor azt mondta: a támadást lehetővé tevő sérülékenység alapos kijavításához a szoftver frissítésén túl a berendezéseket fizikailag is módosítani kell.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum