
Ajtózárakkal és épületirányítással is zsarolnak a támadók
Egy zsarolási ügyben a rendőröknek ablakokat kellett betörniük, hogy az áldozat visszajuthasson a saját irodájába. A ServiceNow Armis Labs jelentése egyre több bizonyítékot talált arra, hogy a zsarolóvírusos támadók fizikai következményekkel is nyomást gyakorolnak a megtámadott szervezetekre.

A lezárt ajtó is lehet a zsarolás eszköze
Az irodai esetről Tim Beasley, a Semperis incidenskezelési tanácsadója számolt be. Az ügyfél nem akart fizetni, mire a behatoló kizárta az embereket az épületből. A helyreállításhoz az informatikai szakemberek mellett rendőrök is kellettek. Beasley szerint váltságdíjat végül nem fizettek.
Augusztusban egy kanadai kórház épületirányítását zavarta meg zsarolóvírusos támadás. Érintette a beléptetést, a fűtés, szellőzés és légkondicionálás központi felügyeletét, valamint a dolgozói belépőkártyák kiadását. A fizikai rendszerek elleni támadás gyakran súlyosabb következményekkel jár, és a vezetőkre is nagyobb nyomás nehezedik, hogy fizessenek.
A hűtéstől a tűzjelzőig ér az épületautomatizálás
Az épületautomatizálási rendszerek vezérlik vagy felügyelik a fűtést, a szellőzést, a világítást, az energiafelhasználást és a vízfogyasztást. Hozzájuk tartozhatnak a kártyaolvasók, ajtózárak, térfigyelő kamerák és tűzjelző központok is.
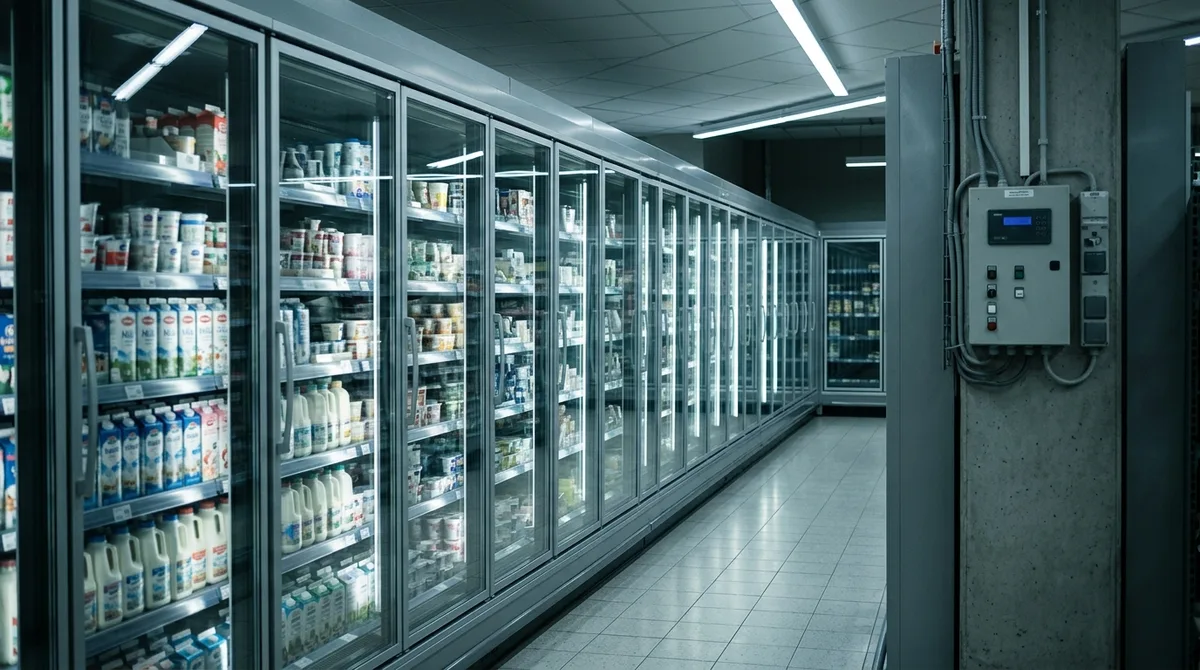
A közelmúltban francia élelmiszerboltok százainak több ezer távolról vezérelhető hűtőberendezését törték fel. Megemelkedett a hőmérséklet, élelmiszerek romlottak meg, és tüzek is keletkeztek. Az elkövető kiléte ismeretlen; a beszámoló ezt az esetet nem azonosítja zsarolóvírusos támadásként.
Matt Hayden, a General Dynamics Information Technology szakértője szerint internetre kötött, javítatlan firmware-rel működő berendezéseket értek el. Ezek érzékeny adatok nélkül is alkalmas célpontnak bizonyultak a károkozáshoz.
A folyamatos üzem nehezíti a javítást
Az Armis Labs szerint az épületautomatizálási rendszerek 91 százaléka nem biztonságos kommunikációs protokollokat használ. Ezeket a berendezéseket és általában az üzemi technológiát (OT) kevesebb biztonsági védelem óvja, mint az informatikai rendszereket.
Többségüknek folyamatosan működnie kell. Emiatt nehezebb javításokat telepíteni rájuk, sőt a sérülékenységek és hibás beállítások keresése is leállást okozhat.
Michael Freeman, a ServiceNow fenyegetéskutatási vezetője egy nagy pénzügyi intézmény példáját említette. A behatolókat többször is kitették az informatikai hálózatból, ezért hátsó kapukat építettek az épületirányításba, hogy mindkét hálózathoz tartós hozzáférésük maradjon.
Az MI az ismeretlen vezérlők megértésében is segít
Freeman szerint a támadók már mesterséges intelligenciával is tanulmányozzák az épületautomatizálást, különösen a kevésbé ismert operációs rendszereket, például a VxWorks és a régebbi Unix-változatok működését.
Az MI segíthet megérteni a ritka ipari protokollokat, valamint az egyedi hardverek és szoftverek sajátosságait. Így olyan elkövetők számára is könnyebben értelmezhetővé válnak a vezérlők, akik nem szakértői az üzemi technológiának. Freeman korábban légitársaságok berendezéseibe behatoló csoportokkal is találkozott: azok akkor azért hagyták érintetlenül az eszközöket, mert nem értették a működésüket.
Az ipari támadások száma nem azonos a fizikai károkozással
A Dragos 2026 második negyedévében 1 140 ipari szervezeteket érintő zsarolóvírusos incidenst követett, az első negyedévi 1 020 után. Nyilvános beszámolókat és a bűnözők szivárogtató oldalain megjelent állításokat egyaránt figyeli.
Utóbbiak nem feltétlenül igazak, és önmagukban nem bizonyítják, hogy vezérlőrendszert is támadás ért. Abdul Alamri, a Dragos elemzője szerint a pénzszerzésre törekvő csoportoknak gyakran gyorsabb és egyszerűbb az informatikai rendszereken keresztül megzavarniuk a működést, mint összetett ipari berendezéseket célba venniük.
A cikk mesterséges intelligencia segítségével készült; a szerkesztőség ellenőrizte és jóváhagyta. Impresszum